Автор: Rafał Gwoździowski
Той, хто є або був користувачем будь-якої системи контролю доступу, добре знає, що таке фізична картка, і водночас може не бути знайомим із відносно новим поняттям віртуальної картки доступу. Ця стаття має на меті познайомити з поняттям мобільних посвідчень, яке ми називаємо просто віртуальною карткою доступу (VAC). Але перш ніж перейти до цього, необхідно пояснити, що таке фізична картка.
Фізична картка, або RFID-картка, — це найчастіше шматок пластику з розміром ID-1, визначеним стандартом ISO/IEC 7810:2003, іноді ще й з нанесеним друком, що додатково слугує посвідченням працівника компанії чи державного службовця.
Щоденне використання зробило її атрибутом багатьох працівників, а забути її чи, що гірше, загубити — одразу викликає найчорніші думки. Для багатьох фізична картка може бути просто шматком пластику, який відчиняє двері, коли її піднести до зчитувача, проте варто усвідомлювати, що всередині ховаються різні технології — найчастіше зовнішній вигляд однаковий, але те, що всередині, — ні. Відмінності між двома теоретично ідентичними на вигляд фізичними картками можуть бути справді величезними, але в них є спільний знаменник — безпека. Лише одні з них безпечні, а інші — ні.
Протягом років було винайдено та запропоновано багато різних рішень. Деякі з цих технологій нині дуже застаріли, але, на жаль, усе ще досить популярні, доступні та впроваджуються, через що така картка вже не виконує своєї основної функції — контролю доступу. Адже не може бути контролю, коли таку фізичну картку можна безперешкодно клонувати. Тоді адміністратор по суті втрачає контроль над доступом до об’єкта, яким керує.
Що таке віртуальна картка доступу?
Віртуальна картка доступу (VAC) (також називається віртуальною карткою або мобільним посвідченням) — це не що інше, як захищений еквівалент фізичної картки, що вміщається в смартфоні. З віртуальною карткою відчинити двері так само просто, як розрахуватися платіжною карткою в магазині, а безпека вища, ніж за використання фізичної картки. Віртуальна картка доступу NODER — це комплекс технологій, які завдяки складним алгоритмам шифрування не дозволяють, наприклад, клонувати її й використовувати на двох мобільних пристроях. Ніщо не заважає одночасно мати фізичну картку та мобільне посвідчення у вигляді віртуальної картки NODER. Більше ніяких проблем, якщо ви забули фізичну картку!
Підтримка iOS® і Android™
Яким би телефоном ви не користувалися, ви можете скористатися потенціалом віртуальної картки в системі контролю доступу NODER.
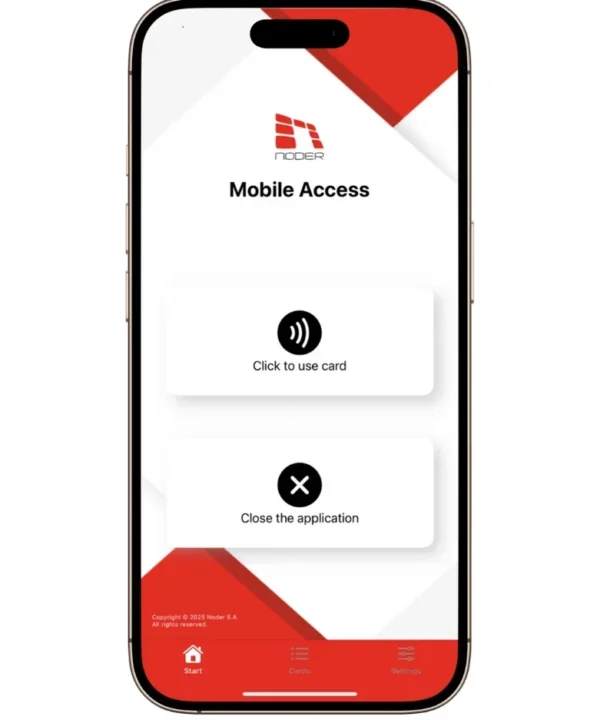
Щоб скористатися можливостями віртуальної картки, потрібен відповідний застосунок — NODER Mobile Access. Він доступний як для iPhone від Apple з операційною системою iOS®, так і для телефонів Android™.
Як телефон обмінюється даними зі зчитувачем?
NFC® дозволяє віртуальній картці NODER слугувати ідентифікатором для зон із контролем доступу.
Ви, напевно, цікавитеся, як ваш телефон обмінюється даними зі зчитувачем системи контролю доступу. Застосунок використовує технологію NFC® (Near Field Communication), яка дає змогу розраховуватися телефоном і дозволяє нашим смартфонам обмінюватися даними з різними пристроями. У нашому випадку — зі зчитувачами системи контролю доступу NODER. Усі зчитувачі NODER MD-R, MD-W, MDK-R і RCP-1 оснащені модулем NFC®, що дозволяє віртуальній картці NODER через застосунок слугувати ідентифікатором для зон із контролем доступу.
Чи потрібна мені система контролю доступу NODER, щоб користуватися віртуальною карткою доступу NODER?
Щоб користуватися віртуальною карткою NODER, достатньо самих зчитувачів системи контролю доступу NODER. Отже, якщо ви хочете використовувати сучасну віртуальну картку з іншою системою контролю доступу, яка не має такої функції, або з іншою системою чи пристроєм — це можливо! Достатньо встановити універсальні зчитувачі MD-W, які мають протокол Wiegand і модуль NFC®.
Мобільні посвідчення та безпека ваших даних.
Віртуальна картка NODER у застосунку NODER Mobile Access не зберігає на телефоні жодних персональних даних про користувача та не використовує дозволів на геолокацію чи відстеження. Вона також не потребує постійного доступу до інтернету. Мобільне посвідчення використовується для ідентифікації користувача в момент, коли він підносить телефон до зчитувача. Це те саме, що відбувається, коли прикладають фізичну картку.
Зчитувач потім зчитує номер віртуальної картки, і відбувається обмін даними для перевірки, чи має користувач, якому призначено картку, права доступу до цього зчитувача. Приватність кожного користувача належно забезпечена та захищена. Віртуальна картка не працюватиме, якщо телефон вимкнений або заблокований. Безпеку можна додатково підвищити, дозволивши зчитування віртуальної картки лише тоді, коли телефон розблоковано, а застосунок NODER Mobile Access запущено.
ПІДСУМОК
Можна було б спокуситися скоротити підсумок до відповідей на такі три запитання,
Чи безпечна віртуальна картка доступу? ТАК!
Чи легко користуватися віртуальною карткою доступу? ТАК!
Чи варто боятися віртуальної картки? НІ!
Але чи було б цього достатньо? Однозначно ні. Варто додати, що весь обмін даними між карткою (застосунком) і зчитувачем та між застосунком і сервером, звісно, зашифрований, що гарантує безпеку даних, а персональні дані на телефоні не зберігаються.
Стаття вище не відповіла на ваші запитання?
Перегляньте відповіді на поширені запитання про застосунок мобільних посвідчень NODER Mobile Access та використання віртуальної картки доступу NODER.