Szerző: Rafał Gwoździowski
Aki használt már vagy jelenleg is használ bármilyen beléptetőrendszert, jól tudja, mi az a fizikai kártya, ugyanakkor előfordulhat, hogy nem ismeri a viszonylag új virtuális beléptetőkártya fogalmát. Az alábbi cikk célja, hogy bemutassa a mobil hitelesítő fogalmát, amelyet mi egyszerűen virtuális beléptetőkártyának nevezünk (VAC). Mielőtt azonban rátérnék, szükséges elmagyarázni, mi a fizikai kártya.
A fizikai kártya, azaz az RFID-kártya leggyakrabban egy műanyag lap az ISO/IEC 7810:2003 szabvány által meghatározott ID-1 mérettel, amelyet néha ki is nyomtatnak, és emellett a cég munkatársának vagy köztisztviselőnek az azonosítójául is szolgál.
Mindennapi használat mellett sok munkatárs attribútumává vált, és elfelejtése, vagy ami rosszabb, elvesztése azonnal a legsötétebb gondolatokat idézi fel. Sokak számára a fizikai kártya csupán egy műanyag lap, amely kinyitja az ajtót, ha az olvasóhoz közelítik, de érdemes tudatosítani, hogy különböző technológiák rejtőznek benne – a külső megjelenés leggyakrabban azonos, ami benne van, azonban nem. Két – elméletileg kinézetre azonos – fizikai kártya között valóban hatalmas különbségek lehetnek, van azonban közös nevezőjük – a biztonság. Csakhogy egyesek biztonságosak, mások pedig nem.
Az évek során számos különböző megoldást dolgoztak ki és kínáltak. E technológiák egy része ma már erősen elavult, de sajnos még mindig meglehetősen népszerű, továbbra is kapható és bevezetett, aminek következtében az ilyen kártya már nem tölti be elsődleges funkcióját – a belépés ellenőrzését. Mert nincs ellenőrzés, ha az ilyen fizikai kártya észrevétlenül klónozható. Az adminisztrátor ilyenkor lényegében elveszíti az ellenőrzést a kezelt létesítménybe való belépés felett.
Mi az a virtuális beléptetőkártya?
A virtuális beléptetőkártya (VAC) (más néven virtuális kártya vagy mobil hitelesítő) nem más, mint a fizikai kártya biztonságos megfelelője, amely elfér az okostelefonon. Virtuális kártyával az ajtónyitás ugyanolyan egyszerű, mint a boltban fizetőkártyával fizetni, a biztonság pedig nagyobb, mint fizikai kártya használata esetén. A NODER virtuális beléptetőkártya olyan technológiák sorozata, amelyek kifinomult titkosítási algoritmusoknak köszönhetően megakadályozzák például a klónozását és két mobileszközön való használatát. Semmi sem akadályozza, hogy a NODER virtuális kártyán keresztül egyszerre legyen fizikai kártyája és mobil hitelesítője is. Nincs több gond, ha elfelejti a fizikai kártyáját!
iOS® és Android™ támogatás
Bármilyen telefont használ, a virtuális kártya lehetőségeit kiaknázhatja a NODER beléptetőrendszerben.
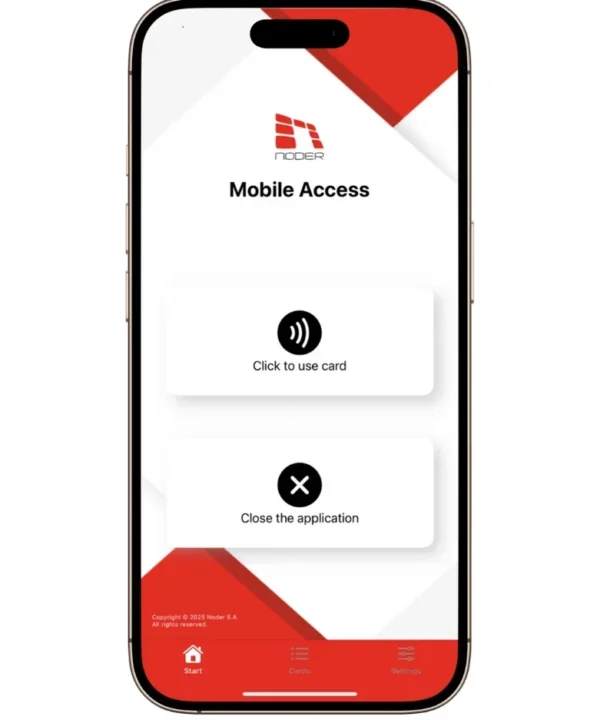
A virtuális kártya nyújtotta lehetőségek kihasználásához megfelelő alkalmazás szükséges – a NODER Mobile Access. Elérhető mind az iOS® operációs rendszerű Apple iPhone készülékekre, mind Android™ telefonokra.
Hogyan kommunikál a telefon az olvasóval?
Az NFC® lehetővé teszi, hogy a NODER virtuális kártya azonosítóként szolgáljon a beléptetéssel ellenőrzött területeken.
Valószínűleg azon gondolkodik, hogyan kommunikál a telefonja a beléptető olvasóval. Az alkalmazás NFC® (Near Field Communication) technológiát használ, amely lehetővé teszi a telefonos fizetést, illetve azt, hogy okostelefonjaink különféle eszközökkel kommunikáljanak. Esetünkben a NODER beléptető olvasókkal. Valamennyi NODER MD-R, MD-W, MDK-R és RCP-1 olvasó NFC®-modullal van felszerelve, amely lehetővé teszi, hogy a NODER virtuális kártya az alkalmazáson keresztül azonosítóként szolgáljon a beléptetéssel ellenőrzött területeken.
Szükségem van NODER beléptetőrendszerre a NODER virtuális beléptetőkártya használatához?
A NODER virtuális kártya használatához elegendők maguk a NODER beléptető olvasók. Ha tehát a modern virtuális kártyát olyan másik beléptetőrendszerrel szeretné használni, amely nem rendelkezik ezzel a funkcióval, vagy más rendszerrel vagy eszközzel kívánja használni – megteheti! Mindössze az MD-W univerzális olvasókat kell telepítenie, amelyek Wiegand protokollal és NFC®-modullal rendelkeznek.
Mobil hitelesítők és adatainak biztonsága.
A NODER virtuális kártya a NODER Mobile Access alkalmazásban nem tárol személyes adatokat a felhasználóról a telefonon, és nem használ helymeghatározási vagy nyomkövetési engedélyeket. Állandó internet-hozzáférést sem igényel. A mobil hitelesítő a felhasználó azonosítására szolgál abban a pillanatban, amikor a telefont az olvasóhoz tartja. Ez ugyanúgy történik, mint fizikai kártya érintésekor.
Az olvasó ezután beolvassa a virtuális kártya számát, és kommunikáció zajlik annak ellenőrzésére, hogy a felhasználó, akihez a kártya tartozik, rendelkezik-e hozzáférési jogosultsággal az adott olvasóhoz. Minden felhasználó magánélete megfelelően biztosított és védett. A virtuális kártya nem működik, ha a telefon ki van kapcsolva vagy zárolva van. A biztonság tovább növelhető azzal, hogy a virtuális kártya olvasását csak feloldott telefon és futó NODER Mobile Access alkalmazás esetén engedélyezzük.
ÖSSZEFOGLALÁS
Kísértést érezhetünk, hogy az összefoglalót a következő három kérdésre adott válaszokra rövidítsük,
Biztonságos a virtuális beléptetőkártya? IGEN!
Könnyű használni a virtuális beléptetőkártyát? IGEN!
Félni kell a virtuális kártyától? NEM!
De elég lenne ez? Határozottan nem. Érdemes hozzátenni, hogy a kártya (alkalmazás) és az olvasó, valamint az alkalmazás és a szerver közötti teljes kommunikáció természetesen titkosított, ami biztosítja az adatbiztonságot, és a telefonon nem tárolódik személyes adat.
A fenti cikk nem válaszolta meg a kérdéseit?
Olvassa el a válaszokat a NODER Mobile Access mobil hitelesítő alkalmazással és a NODER virtuális beléptetőkártya használatával kapcsolatos gyakori kérdésekre.